ITA ENG ESP

Critical Infrastructure Security

Confrontati con gli esperti di Beta 80 sul modello di security più adatto alla tua organizzazione.
ECM_Control 1st_Hero 2

Proteggere le infrastrutture critiche e garantire la sicurezza end-to-end

La protezione delle infrastrutture critiche è una condizione essenziale per assicurare la continuità dei servizi da cui dipendono cittadini, imprese e territori. Energia, acqua, trasporti, sanità, infrastrutture digitali e altri servizi essenziali si basano su ecosistemi complessi, distribuiti e fortemente interconnessi, nei quali componenti fisiche, sistemi digitali, impianti tecnologici, persone e processi operativi concorrono all’erogazione del servizio.

Questa interdipendenza modifica profondamente il concetto stesso di sicurezza. Un accesso non autorizzato, un guasto impiantistico, un’anomalia rilevata da un sensore, un evento cyber o un’interruzione delle comunicazioni non possono essere valutati esclusivamente per la loro natura o per l’asset direttamente coinvolto. Devono essere considerati anche per gli effetti che possono propagare sull’infrastruttura e, soprattutto, sulla disponibilità del servizio essenziale.

La Critical Infrastructure Security deve quindi andare oltre la protezione del perimetro e la supervisione dei singoli sistemi. Richiede un modello capace di prevenire e rilevare gli eventi, correlarne i segnali, comprenderne il possibile impatto, supportare le decisioni e coordinare la risposta fino al ripristino delle normali condizioni operative.

In questa prospettiva, protezione e resilienza delle infrastrutture critiche diventano parti dello stesso processo. L’obiettivo è superare la frammentazione tra sistemi e processi, trasformando la security in una capacità operativa strutturata, governabile e verificabile.

Proteggere persone, asset e infrastrutture richiede visibilità, controllo e capacità di risposta. Il nostro modello di Security Management End-to-End integra supervisione centralizzata, situational awareness e gestione degli incidenti, per anticipare i rischi e coordinare interventi tempestivi ed efficaci. 

Scopri i nostri Case Study e White Paper

  • White Paper
    psim and incident management

    Ottimizzare l'Event Management: guida pratica per il Security Manager

    Distinguere gli eventi dagli incidenti è fondamentale per garantire una gestione efficace della sicurezza. Scopri le strategie e le best practice per ottimizzare l’Event Management, automatizzare le procedure e garantire interventi tempestivi.

  • Case study cepavdue225949
    CEPAV

    Governance della security fisica in un cantiere ferroviario lungo 50 km: il caso CEPAV

    CEPAV, il consorzio impegnato nella realizzazione della tratta Alta Velocità/Alta Capacità Brescia-Verona, ha adottato un modello di security integrata per proteggere oltre 50 km di cantiere ferroviario distribuito. 

  • White Paper
    controllo accessi

    Sistemi di controllo accessi: le tecnologie per migliorare la sicurezza delle infrastrutture critiche

    In Italia, solo il 2-5% del budget IT è destinato alla sicurezza fisica, contro il 10% della media europea. Un divario che evidenzia l’importanza di investire nel controllo accessi per proteggere le infrastrutture critiche.

  • Case Study
    gestione approvvigionamenti in ospedale

    Da gestione manuale a controllo integrato e data-driven della cold chain: il caso di un ospedale italiano

    Un grande ospedale italiano si trovava a gestire frigoriferi farmaceutici, celle refrigerate e ambienti a temperatura controllata attraverso sistemi frammentati, con limitata visibilità in tempo reale e difficoltà nel presidiare tempestivamente eventuali anomalie. 
Le sfide nella protezione delle infrastrutture critiche

La sicurezza delle infrastrutture critiche presenta caratteristiche specifiche. Gli ambienti sono spesso multi-sito, comprendono tecnologie appartenenti a generazioni e produttori differenti e devono garantire livelli elevati di disponibilità. Sistemi di sicurezza fisica, controllo accessi, videosorveglianza, sensoristica, impianti tecnologici e applicazioni digitali producono grandi quantità di informazioni che devono essere interpretate in tempi ridotti e all’interno di un contesto operativo preciso.

La complessità, tuttavia, non dipende soltanto dal numero di tecnologie presenti. Dipende soprattutto dalla capacità dell’organizzazione di riconoscere tempestivamente una situazione rilevante e trasformare l’informazione in una risposta coerente.

Critical infrastructure_integrare sistemi

Integrare sistemi eterogenei senza perdere il contesto operativo.

Le infrastrutture critiche dispongono generalmente di numerosi sottosistemi specializzati:

  • videosorveglianza

  • antintrusione e controllo accessi

  • rilevazione incendi e sensori ambientali

  • sistemi di building management

  • sistemi telefonici e di comunicazione

  • apparati elettrici

Ogni sistema può essere efficace nel proprio dominio e, allo stesso tempo, contribuire a creare una visione frammentata della sicurezza. Un singolo allarme può infatti avere un significato limitato. La successione o la concomitanza di più eventi può invece descrivere uno scenario che richiede un’immediata valutazione. La priorità diventa quindi creare una vista operativa unificata, nella quale informazioni provenienti da fonti diverse possano essere correlate e contestualizzate rispetto a siti, asset e condizioni operative.

Critical infrastructure_affrontare insieme

Affrontare insieme rischio fisico, tecnologico e cyber.

La crescente digitalizzazione delle infrastrutture rende sempre meno efficace una separazione rigida tra sicurezza fisica, sicurezza dei sistemi e continuità operativa.

Sistemi digitali controllano componenti fisiche; apparati di campo sono connessi alle reti; credenziali e identità determinano l’accesso a luoghi e risorse; eventi che hanno origine nel dominio cyber possono produrre conseguenze sull'operatività dell'infrastruttura. Allo stesso modo, una compromissione fisica può avere effetti sulla disponibilità o sull’integrità dei sistemi tecnologici.

Per questo la protezione delle infrastrutture critiche richiede una prospettiva all-hazards: non la gestione separata delle diverse categorie di minaccia, ma la capacità di valutarle rispetto alle loro conseguenze potenziali su persone, asset, processi e continuità del servizio. (in questo punto si potrebbe citare la direttiva CER e di come impatta anche la direttiva NIS 2.

Dalla protezione degli asset alla gestione degli incidenti: qual è il modello di security più adatto alla tua organizzazione?

Ogni infrastruttura ha esigenze di sicurezza specifiche.

Sistemi non integrati, informazioni frammentate e procedure poco efficienti possono rallentare le decisioni e compromettere la capacità di risposta. Individuare queste criticità è il primo passo per superarle.

Confrontati con gli esperti Beta 80 per analizzare le tue esigenze, identificare le aree di miglioramento e valutare le soluzioni più efficaci per ottimizzare la gestione degli incidenti e garantire la continuità operativa.
Critical infrastructure_banner protezione asset-1
Critical infrastructure_governare ciclo

Governare l’intero ciclo dell’incidente

La rilevazione è necessaria, ma non sufficiente. Una volta identificato un evento potenzialmente critico, l’organizzazione deve poterlo verificare, classificarne la severità, comprenderne l’impatto, identificare le procedure applicabili e coinvolgere le persone responsabili della risposta.

La gestione deve poi proseguire durante l’intero incidente: assegnazione delle attività, escalation, coordinamento degli operatori, raccolta delle informazioni provenienti dal campo, verifica delle azioni eseguite, ripristino e chiusura. Il valore della tecnologia si misura quindi anche nella sua capacità di sostenere un processo decisionale e operativo coerente, non soltanto nella quantità di eventi che riesce a rilevare.

Critical infrastructure_coordinare control

Coordinare control room e squadre sul campo

La control room rappresenta il punto nel quale informazioni provenienti da sistemi diversi vengono raccolte, verificate e trasformate in decisioni operative.

La risposta, però, coinvolge spesso persone che operano fuori dalla control room e si trovano ad intervenire sul campo: security operator, manutentori, tecnici e altre squadre specialistiche. Questa relazione deve essere bidirezionale. La control room deve poter assegnare attività e procedure, fornire le informazioni necessarie all’intervento e monitorarne l’avanzamento. Gli operatori sul campo devono poter aggiornare lo stato delle attività e restituire informazioni ed evidenze utili a rivalutare continuamente lo scenario. La continuità tra supervisione centrale ed esecuzione sul campo riduce le discontinuità informative e rende la gestione dell’incidente più controllabile e tracciabile. 

Direttiva CER e NIS2: la resilienza è un requisito per la sicurezza

Il quadro normativo europeo ha progressivamente ampliato il concetto di protezione delle infrastrutture critiche, ponendo maggiore attenzione non soltanto alla prevenzione degli eventi, ma alla capacità delle organizzazioni di assorbirne gli effetti e continuare a erogare i propri servizi.

CER e NIS2 hanno ambiti e meccanismi distinti, ma evidenziano una direzione comune: la resilienza dei servizi essenziali richiede un approccio coordinato ai rischi fisici, tecnologici e cyber. Per le organizzazioni interessate, questo comporta una conseguenza importante. La conformità normativa non può essere ridotta alla predisposizione di policy o all’adozione di singole misure tecnologiche. Deve trovare riscontro nella capacità effettiva di prevenire, individuare e gestire gli incidenti, mantenere la continuità delle attività critiche e documentare le decisioni e gli interventi eseguiti.

  • Direttiva Critical Entities Resilience (CER) (si apre in una nuova scheda)

    La Direttiva (UE) 2022/2557 (CER) introduce un quadro finalizzato a rafforzare la resilienza dei soggetti critici. La resilienza viene considerata lungo un ciclo che comprende prevenzione, protezione, risposta, capacità di resistere e mitigare le conseguenze degli incidenti, adattamento e recupero. Il principio è rilevante perché sposta l’attenzione dalla sola protezione dell’asset alla capacità complessiva del soggetto critico di continuare a svolgere le proprie funzioni essenziali.

    Le misure previste dalla CER comprendono, tra gli altri aspetti, protezione fisica, controllo e monitoraggio delle aree e delle infrastrutture, sistemi di rilevamento, controllo degli accessi, gestione degli incidenti e misure finalizzate alla continuità e al recupero.

  • Direttiva NIS2 (si apre in una nuova scheda)

    La Direttiva (UE) 2022/2555 – NIS2 interviene parallelamente sulla cybersecurity dei soggetti essenziali e importanti, rafforzando gli obblighi relativi alla gestione del rischio e degli incidenti.

    Anche in questo caso il perimetro non si esaurisce nelle misure strettamente tecnologiche: business continuity, gestione delle crisi, sicurezza della supply chain, controllo degli accessi e protezione dell’ambiente fisico dei sistemi informativi concorrono alla capacità dell’organizzazione di mantenere sotto controllo il rischio.

Dalla frammentazione degli allarmi alla situational awareness

Uno dei problemi più rilevanti nella gestione di infrastrutture complesse è la distanza tra disponibilità dell’informazione e comprensione della situazione. Una control room può ricevere migliaia di eventi senza disporre necessariamente di una rappresentazione chiara di ciò che sta accadendo.

Quando telecamere, sensori, controllo accessi, antintrusione, antincendio e sistemi tecnologici operano in ambienti separati, l’operatore deve ricostruire manualmente le relazioni tra segnali diversi. Questa frammentazione aumenta il carico cognitivo e può rallentare la qualificazione dell’incidente.

La situational awareness nasce invece dalla capacità di mettere in relazione eventi, posizione, asset, immagini e stato dei dispositivi per costruire una rappresentazione coerente dello scenario. In questo modello, la centralizzazione è soltanto il primo livello. 

Il passaggio decisivo è la correlazione: riconoscere relazioni tra eventi differenti, ridurre il rumore informativo, attribuire priorità e offrire all’operatore gli elementi necessari per valutare ciò che sta realmente accadendo.

Trasforma gli eventi di sicurezza in una risposta coordinata, integrando PSIM e Incident Management.

PSIM e Incident Management: l’esigenza di una security integrata

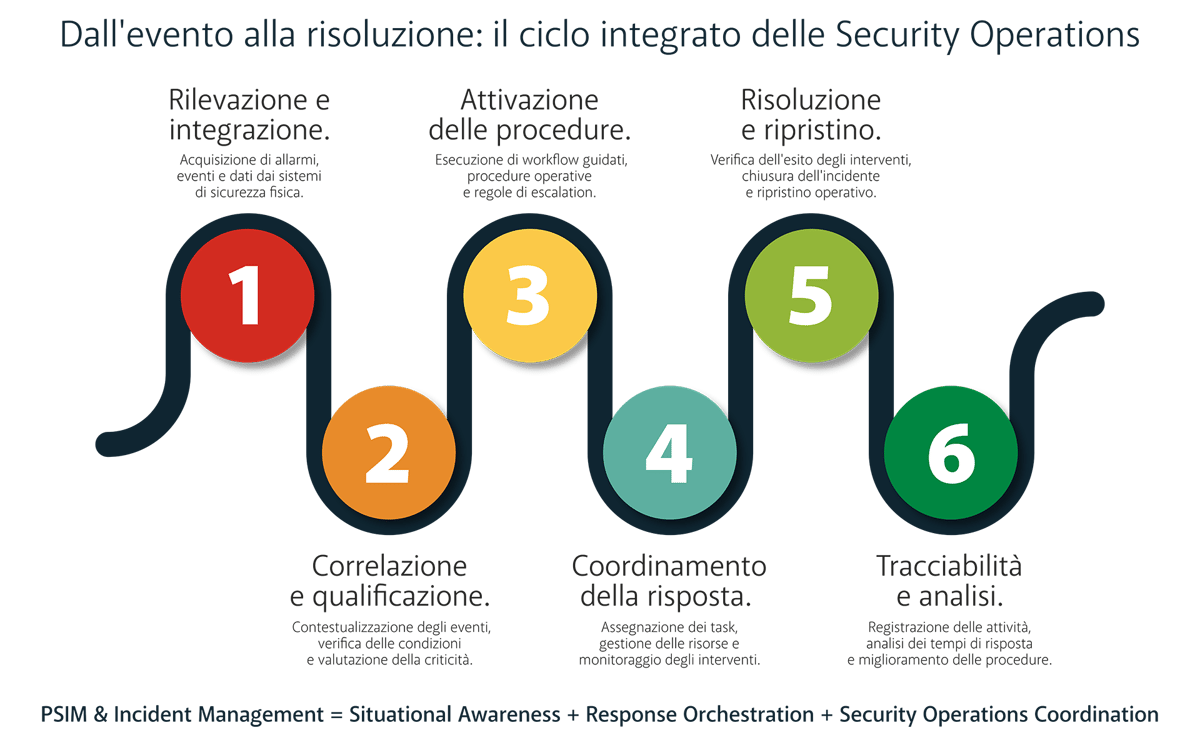
Nella protezione delle infrastrutture critiche, disporre di una visione completa dell’evento e governare in modo strutturato la risposta sono due capacità distinte, ma strettamente interconnesse. A queste esigenze rispondono rispettivamente le soluzioni PSIM e Incident Management.

  • Il Physical Security Information Management (PSIM) centralizza e correla eventi provenienti dai sistemi di sicurezza fisica e dagli altri sistemi integrati. Allarmi, video, sensori, controllo accessi e ulteriori segnali vengono riportati all’interno di un contesto comune per aumentare la situational awareness e supportare la qualificazione dell’evento.

  • L’Incident Management interviene sul passaggio successivo: stabilire e governare che cosa deve essere fatto. Una volta qualificato l’Evento, entrano in gioco procedure, ruoli, workflow, escalation, assegnazione dei compiti e coordinamento delle risorse. La gestione prosegue fino alla risoluzione dell’evento, al ripristino delle condizioni operative e alla raccolta delle informazioni necessarie alla successiva analisi.

Infografica-2

L'integrazione è fondamentale.

  • Senza la correlazione degli eventi, la control room dispone di informazioni frammentate e fatica a ricostruire con tempestività il quadro operativo.

  • Senza una gestione strutturata dell’incidente, anche una corretta comprensione dello scenario può non tradursi in una risposta coordinata, coerente e tracciabile.

L’integrazione tra PSIM e Event Management consente di superare questa discontinuità, collegando la situational awareness alla gestione operativa della risposta: dal rilevamento e dalla qualificazione dell’evento alla decisione, dall’attivazione delle procedure al coordinamento degli interventi, fino al ripristino e all’analisi post-evento.

Come Beta 80 abilita la protezione delle infrastrutture critiche

Beta 80 propone un modello di End-to-End Security Management progettato per mettere in relazione tecnologie, informazioni, processi e persone lungo l’intero ciclo di gestione della sicurezza. Il punto di partenza è l’infrastruttura reale, che raramente è omogenea. Organizzazioni complesse dispongono di sistemi sviluppati in momenti differenti, tecnologie di produttori diversi, siti distribuiti e procedure operative consolidate.

L’obiettivo non è sostituire indiscriminatamente questo patrimonio tecnologico, ma creare un livello di integrazione e governo che permetta ai diversi componenti di concorrere a un unico processo operativo.

Questo significa poter disporre di:

  • Critical infrastructure_abilita protezione 1

    Visibilità centralizzata e correlazione degli eventi in tempo reale

    Per monitorare eventi e stati dei sistemi in tempo reale e per dare contesto alle informazioni provenienti da tecnologie differenti.

  • Critical infrastructure_abilita protezione 2

    Procedure guidate e workflow di risposta personalizzati

    Per guidare operatori e team attraverso procedure operative personalizzabili e workflow passo dopo passo, garantendo una gestione degli incidenti strutturata e coerente.

  • Critical infrastructure_abilita protezione 3

    Gestione multi-sito e coordinamento field operations

    Per assegnare attività, condividere informazioni e verificare gli interventi sul campo e applicare processi coerenti anche a infrastrutture geograficamente distribuite. 


  • Critical infrastructure_abilita protezione 4

    Tracciabilità dell'evento end-to-end e security analytics

    Per ricostruire decisioni e azioni e supportare audit e miglioramento continuo.


Raccontaci le esigenze di sicurezza della tua organizzazione

Che si tratti di ospedali, aeroporti, porti, stazioni ferroviarie, infrastrutture energetiche, reti idriche, data center, impianti industriali, poli logistici, aziende manifatturiere, università o grandi complessi aziendali, ogni realtà affronta sfide specifiche nella protezione di persone, asset e infrastrutture.

Dal controllo degli accessi alla sicurezza perimetrale, dalla supervisione multi-sito alla gestione degli incidenti, garantire visibilità, controllo e continuità operativa richiede un approccio integrato alla security.

Confrontati con gli esperti di Beta 80 per analizzare le criticità del tuo contesto, valutare l'integrazione dei sistemi esistenti e individuare le soluzioni più efficaci per migliorare la prevenzione dei rischi e la capacità di risposta.
Critical infrastructure_Banner raccontaci

Come si misura l'efficacia della protezione delle infrastrutture critiche

La resilienza non si misura dal numero di allarmi prodotti da un sistema, ma dalla capacità dell'organizzazione di riconoscere una situazione critica e gestirla efficacemente. Tra gli indicatori qualitativi e operativi più rilevanti rientrano:


  • Tempo di rilevamento e qualificazione dell'incidente

    Quanto rapidamente un evento viene individuato, verificato, contestualizzato e classificato.

  • Tempo di risposta

    Quanto tempo intercorre tra il riconoscimento dell'incidente e l'attivazione delle procedure e delle risorse necessarie.

  • Capacità di correlazione

    Quanto efficacemente eventi provenienti da fonti differenti vengono trasformati in un quadro operativo comprensibile.


  • Aderenza alle procedure

    Quanto la risposta effettiva segue workflow, escalation e responsabilità definite.


  • Tempo di ripristino

    Quanto rapidamente è possibile riportare infrastruttura e servizio in condizioni operative sicure.


  • Tracciabilità dell'incidente

    Quanto è completa la ricostruzione di eventi, decisioni, comunicazioni e interventi, a supporto di audit, compliance e post-event review.


Le soluzioni di Beta 80 per la Critical Infrastructure Security

Control 1st: il software PSIM di nuova generazione

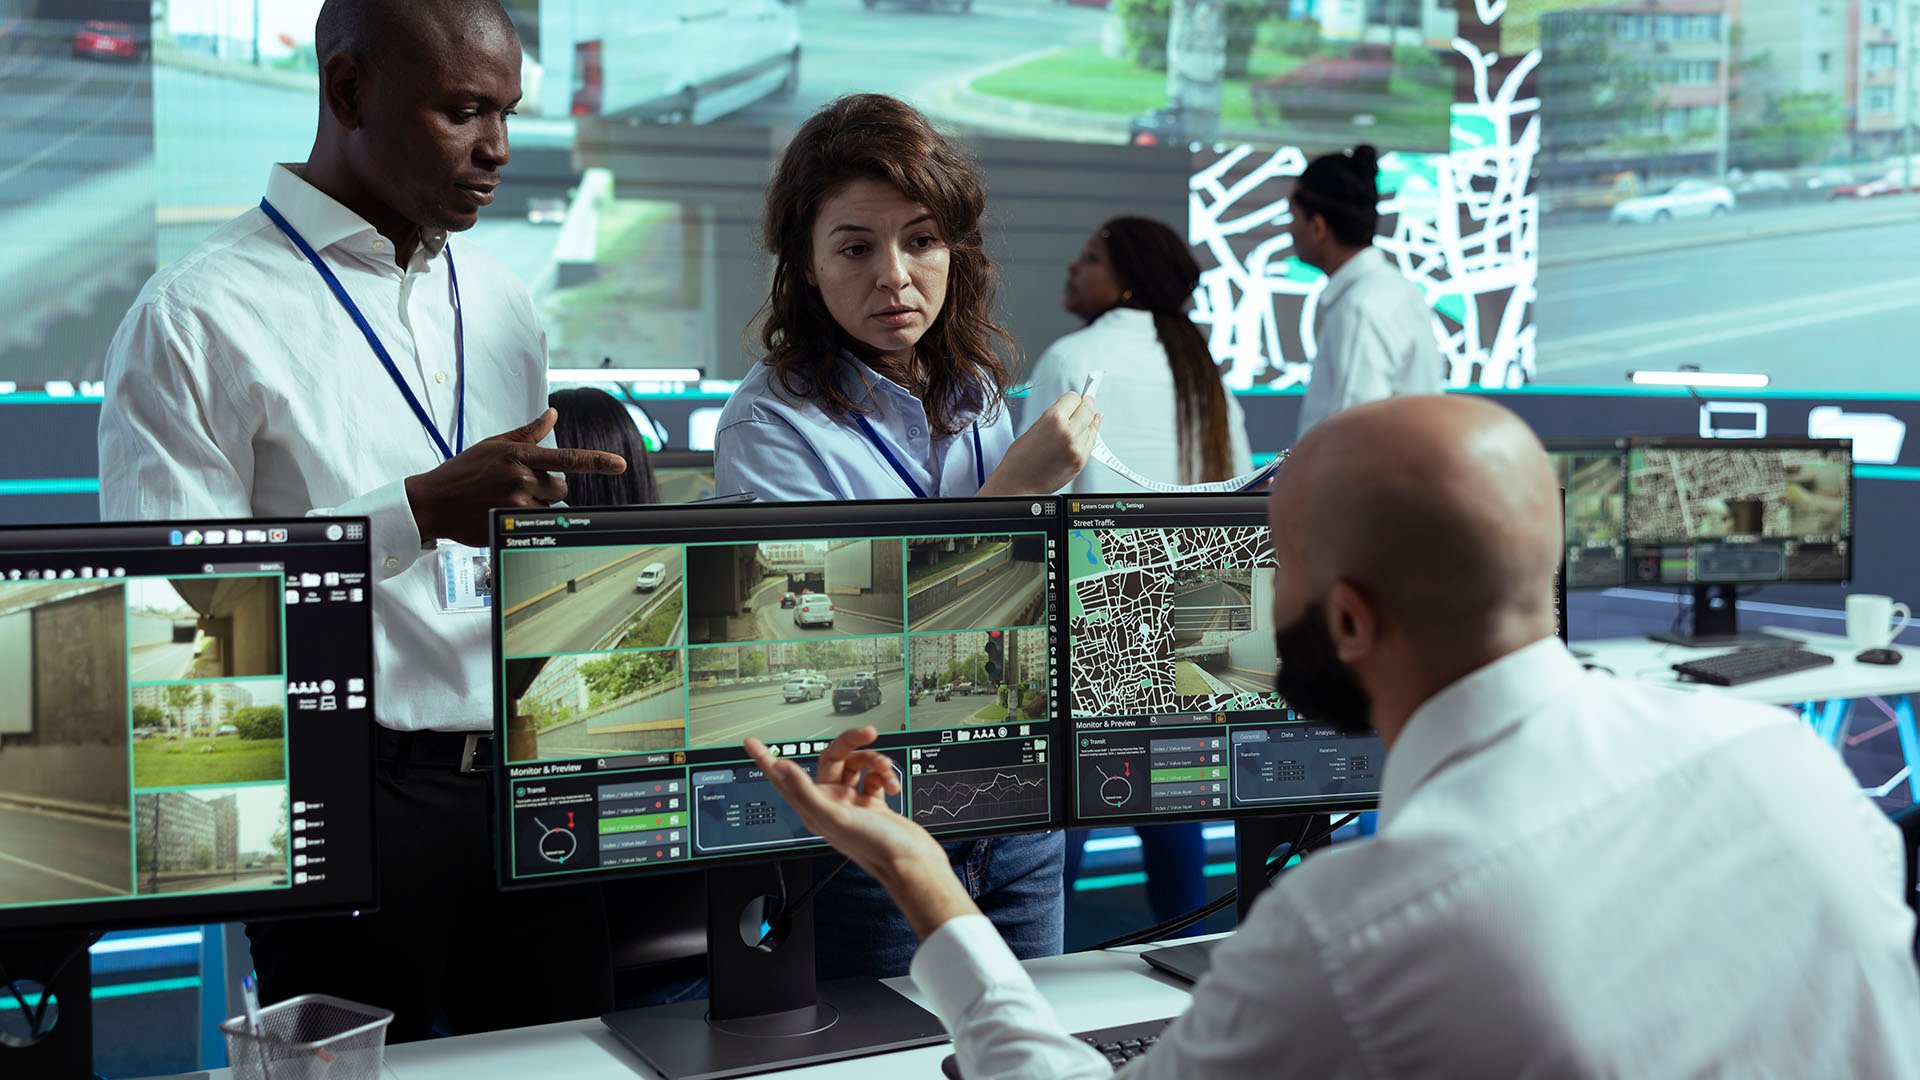
Control 1st è la piattaforma PSIM di Beta 80 per la gestione integrata della sicurezza fisica, progettata per centralizzare la supervisione di sistemi di security & safety e supportare la gestione coordinata degli eventi.

La piattaforma integra tecnologie di PSIM e Event & Workflow Management mettendo in relazione informazioni provenienti da sistemi differenti con procedure, responsabilità e attività operative.

L’architettura modulare consente di implementare la piattaforma in funzione delle esigenze dell’organizzazione e di integrarla con l’ecosistema tecnologico esistente, anche in scenari multi-sito.
Critical infrastructure_banner control 1

WIN: la piattaforma di Water Safety per i Gestori del Servizio Idrico integrato

La sicurezza delle infrastrutture idriche richiede una visione integrata dell’intero sistema, dalla captazione alla distribuzione, mettendo in relazione rischi, asset, dati di monitoraggio e misure di controllo.

WIN (Water Integrated Network) è la piattaforma Beta 80 che supporta la gestione digitale del Piano di Sicurezza dell’Acqua (PSA), integrando in un unico ambiente dati provenienti da impianti, sistemi SCADA, asset management, laboratori e punti di campionamento. La soluzione consente di collegare monitoraggio, valutazione del rischio e azioni correttive, rendendo il PSA uno strumento operativo, aggiornabile e tracciabile per il governo della sicurezza dell’acqua.
Critical infrastructure_WIN
Quando è necessario adottare un approccio integrato alla protezione fisica e cyber?

L’integrazione diventa particolarmente rilevante quando sistemi digitali, infrastrutture fisiche e processi operativi sono interdipendenti e un incidente in un dominio può produrre conseguenze negli altri. È il caso, ad esempio, di infrastrutture nelle quali sistemi connessi governano accessi, impianti o asset fisici, oppure nelle quali la compromissione di un dispositivo o di un’area tecnica può influire sulla disponibilità dei sistemi informativi e operativi. CER e NIS2 riflettono questa evoluzione adottando, nei rispettivi ambiti, un approccio basato sul rischio e considerando anche la relazione tra sicurezza fisica, cybersecurity, gestione degli incidenti e continuità operativa.

Come si garantisce la continuità operativa durante un incidente su un’infrastruttura essenziale?

La continuità operativa dipende dalla capacità di riconoscere tempestivamente l’incidente, valutarne l’impatto, attivare le procedure previste e coordinare le risorse necessarie a contenerne gli effetti. Un modello efficace deve quindi collegare rilevamento e qualificazione dell’evento con Incident Management, escalation, comunicazioni, interventi sul campo, procedure di recovery e verifica del ripristino.

È inoltre necessario definire preventivamente responsabilità, priorità e procedure, affinché durante l’incidente la risposta non dipenda esclusivamente da decisioni estemporanee. La gestione deve proseguire anche dopo il ripristino attraverso la post-event review, utilizzando quanto accaduto per verificare l’efficacia delle procedure e rafforzare progressivamente la resilienza.


Quali aspetti considerare nella scelta di una piattaforma per la sicurezza delle infrastrutture critiche?

La valutazione dovrebbe partire dall’architettura e dai processi esistenti, considerando in particolare capacità di integrazione, interoperabilità, scalabilità, resilienza e gestione multi-sito. In ambienti complessi è inoltre importante verificare che la piattaforma non si limiti a centralizzare gli allarmi, ma consenta di correlarli, contestualizzarli e collegarli a procedure di risposta.

Funzioni di Event & Workflow Management, gestione delle escalation, tracciabilità delle attività e coordinamento con gli operatori sul campo permettono di estendere la gestione dalla supervisione alla risoluzione dell’incidente.


Che ruolo ha la tecnologia PSIM nella protezione delle infrastrutture critiche?

Una soluzione PSIM – Physical Security Information Management integra informazioni provenienti da sistemi diversi, come videosorveglianza, controllo accessi, antintrusione, sensori e altri apparati, e le riconduce a una vista operativa comune.

Il suo valore non consiste soltanto nella centralizzazione: attraverso la correlazione degli eventi, il sistema PSIM permette di contestualizzare segnali differenti e supportare la control room nella qualificazione e prioritizzazione delle situazioni rilevanti. Integrato con l’Incident Management, collega questa capacità di comprensione alle procedure necessarie per gestire la risposta.

Come si misura l’efficacia della protezione di un’infrastruttura critica?

La valutazione dovrebbe considerare l’intero ciclo di gestione dell’incidente. Tra gli indicatori più significativi rientrano tempi di rilevamento e qualificazione, tempi di risposta ed escalation, aderenza alle procedure, capacità di coordinamento e tempo di ripristino del servizio.

A questi si aggiunge la tracciabilità: poter ricostruire eventi, decisioni, comunicazioni e interventi consente non solo di supportare audit e verifiche, ma anche di individuare criticità e migliorare progressivamente procedure e capacità di risposta.


Hai bisogno di aiuto?

Per dubbi, domande o approfondimenti...

Clicca qui