Más eficiencia, control y continuidad operativa para almacenes, edificios e instalaciones.
Seguridad y protección
Gestionar todo el ciclo de las emergencias, proteger a las personas y los activos críticos y garantizar la continuidad operativa.
Fiabilidad y control para crear un entorno de TI seguro y fiable.
Convertir los datos en decisiones estratégicas y resultados tangibles para el negocio.
Digitalización y automatización empresarial
Digitalizar y automatizar los procesos empresariales para aumentar la productividad, la eficiencia y la agilidad.
-
Gestión de almacenes
Almacenes más eficientes, integrados y controlados, desde la gestión de flujos hasta la automatización.
-
Gestión de edificios
Edificios e instalaciones más seguros, conectados y eficientes gracias a la supervisión y el control centralizados.
-
Seguridad pública y servicios de emergencia
Convertir cada llamada de emergencia en una respuesta eficaz, coordinando personas, información y recursos para prestar ayuda donde y cuando se necesita.
-
Seguridad de infraestructuras críticas
Infraestructuras críticas más seguras gracias a la supervisión centralizada de los sistemas de seguridad, la gestión integrada de eventos y la coordinación de la respuesta ante incidentes.
-
Observabilidad
Visibilidad completa de los sistemas de TI para anticipar anomalías y reducir los tiempos de resolución.
-
Orquestación de servicios
Procesos y servicios de TI automatizados y coordinados para garantizar la eficiencia y la continuidad operativa.
-
Gestión de servicios de TI
Mejorar la calidad de los servicios de TI y la experiencia de los usuarios, desde la gestión de solicitudes hasta la resolución de problemas.
-
Gobernanza de TI
Mayor control de las inversiones, los riesgos y el rendimiento de TI para tomar decisiones mejor fundamentadas.
-
Servicios gestionados de TI
Supervisión y gestión continuas de los sistemas de TI para garantizar la fiabilidad y disponibilidad de los servicios.
-
Ciberseguridad
Proteger datos, sistemas e infraestructuras para reducir riesgos y reforzar la resiliencia digital.
-
Valor de los datos
Aprovechar el valor de los datos empresariales con información fiable, accesible y preparada para la IA.
-
Automatización inteligente de procesos de negocio
Automatizar procesos de extremo a extremo y reducir tareas manuales, tiempos y errores gracias a la IA y la RPA.
-
Desarrollo de software
Software a medida, aplicaciones integradas y sistemas modernizados para responder a las necesidades del negocio.
Quiénes somos
La historia, los valores, las personas y las competencias que definen a Beta 80.
-
Visión y misión
Nuestra identidad, lo que nos guía cada día y los objetivos que queremos alcanzar.
-
Nuestros valores
Exceed IT: curiosidad, colaboración y el deseo de superar nuestros límites cada día.
-
Fondazione Beta 80
Preservar los valores de la empresa y garantizar su continuidad, solidez y valor social a largo plazo.
-
Nuestro negocio
40 años de experiencia, conocimientos especializados y soluciones para la transformación digital.
-
Sobre nosotros
Las personas que lideran Beta 80 y comparten su visión, responsabilidades y objetivos.
Seguridad de Infraestructuras Críticas
Habla con los expertos de Beta 80 sobre el modelo de seguridad más adecuado para tu organización.
Proteger las infraestructuras críticas y garantizar la seguridad integral
La protección de las infraestructuras críticas es una condición esencial para garantizar la continuidad de los servicios de los que dependen los ciudadanos, las empresas y los territorios. La energía, el agua, el transporte, la sanidad, las infraestructuras digitales y otros servicios esenciales se sustentan en ecosistemas complejos, distribuidos y altamente interconectados, en los que los componentes físicos, los sistemas digitales, las instalaciones tecnológicas, las personas y los procesos operativos contribuyen a la prestación del servicio.
Esta interdependencia transforma profundamente el propio concepto de seguridad. Un acceso no autorizado, una avería en una instalación, una anomalía detectada por un sensor, un incidente de ciberseguridad o una interrupción de las comunicaciones no pueden evaluarse únicamente por su naturaleza o por el activo directamente afectado. También deben considerarse los efectos que pueden propagarse por la infraestructura y, sobre todo, su impacto en la disponibilidad del servicio esencial.
La seguridad de las infraestructuras críticas debe, por tanto, ir más allá de la protección perimetral y la supervisión de los sistemas individuales. Requiere un modelo capaz de prevenir y detectar incidentes, correlacionar las señales, comprender su posible impacto, facilitar la toma de decisiones y coordinar la respuesta hasta restablecer las condiciones normales de funcionamiento.
Desde esta perspectiva, la protección y la resiliencia de las infraestructuras críticas pasan a formar parte de un mismo proceso. El objetivo es superar la fragmentación entre sistemas y procesos, convirtiendo la seguridad en una capacidad operativa estructurada, gestionable y verificable.
Proteger a las personas, los activos y las infraestructuras requiere visibilidad, control y capacidad de respuesta.
Nuestro modelo de gestión integral de la seguridad combina supervisión centralizada, conocimiento de la situación en tiempo real y gestión de incidentes para anticipar los riesgos y coordinar intervenciones rápidas y eficaces.
Los desafíos de la protección de las infraestructuras críticas
La seguridad de las infraestructuras críticas presenta características específicas. Estos entornos suelen estar distribuidos en múltiples ubicaciones, incorporan tecnologías de distintas generaciones y fabricantes y deben garantizar elevados niveles de disponibilidad. Los sistemas de seguridad física, control de accesos, videovigilancia, sensores, instalaciones tecnológicas y aplicaciones digitales generan grandes cantidades de información que deben interpretarse rápidamente y dentro de un contexto operativo concreto.
Sin embargo, la complejidad no depende únicamente del número de tecnologías presentes. Depende, sobre todo, de la capacidad de la organización para identificar a tiempo una situación relevante y transformar la información en una respuesta adecuada.
Integrar sistemas heterogéneos sin perder el contexto operativo.
Las infraestructuras críticas suelen contar con numerosos subsistemas especializados:
-
Videovigilancia
-
Sistemas de detección de intrusiones y control de accesos
-
Sistemas de detección de incendios y sensores ambientales
-
Sistemas de gestión de edificios
-
Sistemas de telefonía y comunicaciones
-
Equipos eléctricos
Cada sistema puede ser eficaz en su ámbito y, al mismo tiempo, contribuir a generar una visión fragmentada de la seguridad.
Una alarma aislada puede tener un significado limitado. Sin embargo, la sucesión o coincidencia de varios eventos puede revelar una situación que requiere una evaluación inmediata.Por tanto, la prioridad es crear una visión operativa unificada en la que la información procedente de distintas fuentes pueda correlacionarse y contextualizarse en función de las instalaciones, los activos y las condiciones operativas.
Abordar de forma conjunta los riesgos físicos, tecnológicos y de ciberseguridad
La creciente digitalización de las infraestructuras hace que una separación rígida entre la seguridad física, la seguridad de los sistemas y la continuidad operativa resulte cada vez menos eficaz. Los sistemas digitales controlan componentes físicos; los dispositivos de campo están conectados a las redes; las credenciales y las identidades determinan el acceso a instalaciones y recursos; y los incidentes de ciberseguridad pueden tener consecuencias directas sobre el funcionamiento de las infraestructuras. Del mismo modo, una vulneración de la seguridad física puede afectar a la disponibilidad o la integridad de los sistemas tecnológicos.
Por ello, la protección de las infraestructuras críticas requiere un enfoque integral frente a todo tipo de amenazas: no se trata de gestionar por separado las distintas categorías de riesgo, sino de evaluar sus posibles consecuencias sobre las personas, los activos, los procesos y la continuidad de los servicios.
Este enfoque también se refleja en el marco normativo europeo. La Directiva CER (UE 2022/2557) promueve la resiliencia de las entidades críticas frente a diferentes tipos de amenazas, mientras que la Directiva NIS 2 (UE 2022/2555) refuerza los requisitos de gestión de riesgos de ciberseguridad y notificación de incidentes. Ambas directivas son complementarias y ponen de relieve la necesidad de adoptar una visión coordinada de la seguridad física, la ciberseguridad y la continuidad operativa.
De la Protección de los Activos a la Gestión de Incidentes: ¿qué modelo de seguridad se adapta mejor a tu organización?
Cada infraestructura tiene necesidades de seguridad específicas.Los sistemas no integrados, la información fragmentada y los procedimientos poco eficientes pueden ralentizar la toma de decisiones y comprometer la capacidad de respuesta. Identificar estas dificultades es el primer paso para superarlas.
Habla con los expertos de Beta 80 para analizar tus necesidades, identificar áreas de mejora y evaluar las soluciones más eficaces para optimizar la gestión de incidentes y garantizar la continuidad operativa.
Gestionar todo el ciclo de vida del incidente
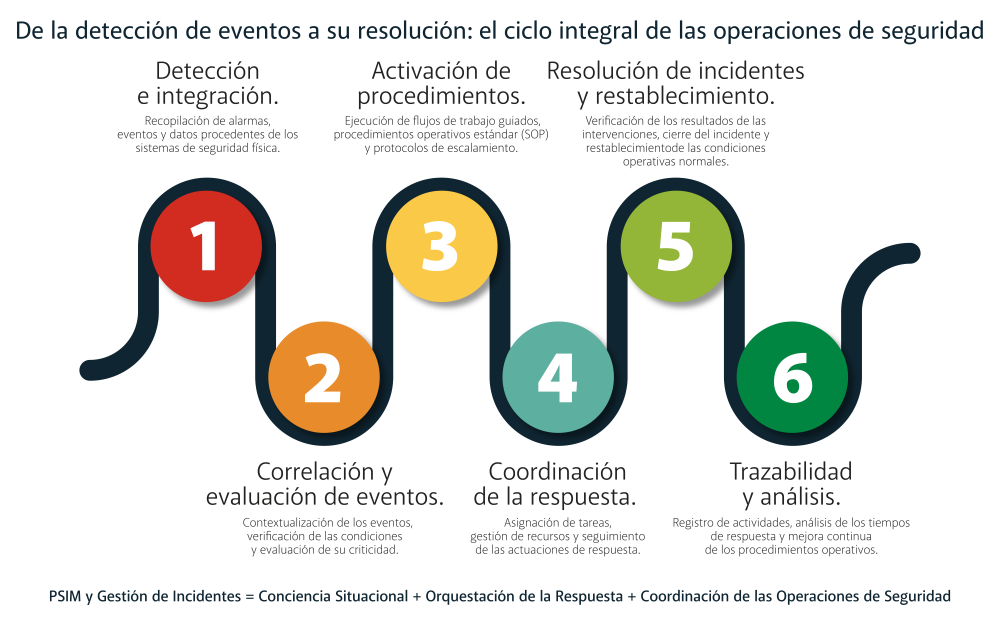
La detección es necesaria, pero no suficiente. Una vez identificado un evento potencialmente crítico, la organización debe poder verificarlo, determinar su gravedad, comprender su impacto, identificar los procedimientos aplicables e implicar a las personas responsables de la respuesta.
La gestión debe continuar durante todo el incidente: asignación de tareas, escalado, coordinación de los operadores, recopilación de información procedente del terreno, verificación de las actuaciones realizadas, restablecimiento del servicio y cierre. El valor de la tecnología también se mide, por tanto, por su capacidad para sostener un proceso operativo y de toma de decisiones coherente, además de por la cantidad de eventos que permite detectar.
Coordinar la sala de control y los equipos sobre el terreno
La sala de control es el punto en el que la información procedente de distintos sistemas se recopila, se verifica y se transforma en decisiones operativas.
Sin embargo, la respuesta suele implicar a personas que trabajan fuera de la sala de control y deben intervenir sobre el terreno: personal de seguridad, personal de mantenimiento, técnicos y otros equipos especializados. Esta relación debe ser bidireccional. La sala de control debe poder asignar tareas y procedimientos, proporcionar la información necesaria para la intervención y supervisar su avance. Los operadores sobre el terreno deben poder actualizar el estado de las tareas y transmitir información y evidencias que permitan reevaluar continuamente la situación. La continuidad entre la supervisión centralizada y la ejecución sobre el terreno reduce las lagunas de información y permite un mayor control y trazabilidad de la gestión del incidente.
Directivas CER y NIS2: la resiliencia es un requisito para la seguridad
El marco normativo europeo ha ampliado progresivamente el concepto de protección de las infraestructuras críticas, prestando una mayor atención tanto a la prevención de eventos como a la capacidad de las organizaciones para absorber sus efectos y seguir prestando sus servicios.
CER y NIS2 tienen ámbitos de aplicación y mecanismos distintos, pero apuntan en una misma dirección: la resiliencia de los servicios esenciales exige un enfoque coordinado de los riesgos físicos, tecnológicos y cibernéticos. Esto tiene una consecuencia importante para las organizaciones afectadas. El cumplimiento normativo no puede limitarse a elaborar políticas o adoptar medidas tecnológicas aisladas. Debe reflejarse en la capacidad real de prevenir, detectar y gestionar los incidentes, mantener la continuidad de las actividades críticas y documentar las decisiones y las actuaciones realizadas.
-
Directiva sobre la resiliencia de las entidades críticas (CER) (si apre in una nuova scheda)
La Directiva (UE) 2022/2557 (CER) establece un marco destinado a reforzar la resiliencia de las entidades críticas. La resiliencia se contempla a lo largo de un ciclo que comprende la prevención, la protección, la respuesta, la capacidad de resistir y mitigar las consecuencias de los incidentes, la adaptación y la recuperación. Este principio es relevante porque desplaza la atención desde la protección del activo hacia la capacidad global de la entidad crítica para seguir desempeñando sus funciones esenciales.
Las medidas previstas en la Directiva CER comprenden, entre otros aspectos, la protección física, el control y la supervisión de las zonas y las infraestructuras, los sistemas de detección, el control de accesos, la gestión de incidentes y las medidas destinadas a garantizar la continuidad y la recuperación.
-
Directiva NIS2 (si apre in una nuova scheda)
La Directiva (UE) 2022/2555 – NIS2 aborda, en paralelo, la ciberseguridad de las entidades esenciales e importantes, reforzando las obligaciones relativas a la gestión de riesgos e incidentes.
También en este caso, el alcance va más allá de las medidas estrictamente tecnológicas: la continuidad de la actividad, la gestión de crisis, la seguridad de la cadena de suministro, el control de accesos y la protección del entorno físico de los sistemas de información contribuyen a la capacidad de la organización para mantener el riesgo bajo control.
De la fragmentación de las alarmas a la conciencia situacional
Uno de los problemas más relevantes en la gestión de infraestructuras complejas es la distancia entre la disponibilidad de información y la comprensión de la situación. Una sala de control puede recibir miles de eventos sin disponer necesariamente de una visión clara de lo que está ocurriendo.
Cuando las cámaras, los sensores, el control de accesos, los sistemas de detección de intrusiones, de protección contra incendios y otros sistemas tecnológicos operan en entornos separados, el operador debe reconstruir manualmente las relaciones entre señales distintas. Esta fragmentación aumenta la carga cognitiva y puede ralentizar la evaluación del incidente.
La conciencia situacional, en cambio, nace de la capacidad de relacionar eventos, ubicación, activos, imágenes y estado de los dispositivos para construir una representación coherente del escenario. En este modelo, la centralización es solo el primer nivel.
El paso decisivo es la correlación: reconocer relaciones entre eventos distintos, reducir el ruido informativo, asignar prioridades y proporcionar al operador los elementos necesarios para evaluar lo que está ocurriendo realmente.
Transforma los eventos de seguridad en una respuesta coordinada, integrando PSIM y Gestión de Incidentes.
PSIM y gestión de incidentes: la necesidad de una seguridad integrada
En la protección de las infraestructuras críticas, disponer de una visión completa del evento y gestionar la respuesta de forma estructurada son dos capacidades distintas, pero estrechamente interrelacionadas. Las soluciones PSIM y de gestión de incidentes responden, respectivamente, a estas necesidades.
-
La gestión de la información de seguridad física (PSIM) centraliza y correlaciona eventos procedentes de los sistemas de seguridad física y de los demás sistemas integrados. Las alarmas, el vídeo, los sensores, el control de accesos y otras señales se sitúan en un contexto común para mejorar la conciencia situacional y facilitar la evaluación del evento.
-
La gestión de incidentes aborda el siguiente paso: determinar y gestionar qué debe hacerse. Una vez evaluado el evento, entran en juego los procedimientos, los roles, los flujos de trabajo, el escalado, la asignación de tareas y la coordinación de los recursos. La gestión continúa hasta la resolución del evento, el restablecimiento de las condiciones operativas y la recopilación de la información necesaria para el análisis posterior.
La integración es fundamental.
-
Sin correlación de eventos, la sala de control dispone de información fragmentada y tiene dificultades para reconstruir a tiempo la situación operativa.
-
Sin una gestión estructurada del incidente, incluso una comprensión correcta del escenario puede no traducirse en una respuesta coordinada, coherente y trazable.
La integración entre PSIM y la gestión de eventos permite superar esta discontinuidad, conectando la conciencia situacional con la gestión operativa de la respuesta: desde la detección y la evaluación del evento hasta la toma de decisiones, desde la activación de los procedimientos hasta la coordinación de las intervenciones y, finalmente, la recuperación y el análisis posterior al evento.
Cómo Beta 80 hace posible la protección de las Infraestructuras Críticas
Beta 80 propone un modelo de gestión integral de la seguridad diseñado para relacionar tecnologías, información, procesos y personas a lo largo de todo el ciclo de gestión de la seguridad. El punto de partida es la infraestructura real, que rara vez es homogénea. Las organizaciones complejas disponen de sistemas desarrollados en momentos distintos, tecnologías de diferentes fabricantes, instalaciones distribuidas y procedimientos operativos consolidados.
El objetivo no es sustituir indiscriminadamente este patrimonio tecnológico, sino crear una capa de integración y gobierno que permita a los distintos componentes contribuir a un único proceso operativo.
Esto significa poder disponer de:
-
Visibilidad centralizada y correlación de eventos en tiempo real
Para supervisar los eventos y el estado de los sistemas en tiempo real y contextualizar la información procedente de tecnologías distintas.
-
Procedimientos guiados y flujos de trabajo de respuesta personalizados
Para guiar a los operadores y a los equipos mediante procedimientos operativos personalizables y flujos de trabajo paso a paso, garantizando una gestión de incidentes estructurada y coherente.
-
Gestión de múltiples emplazamientos y coordinación de las operaciones sobre el terreno
Para asignar actividades, compartir información y verificar las intervenciones sobre el terreno, y aplicar procesos coherentes también a infraestructuras geográficamente distribuidas.
-
Trazabilidad integral del evento y análisis de seguridad
Para reconstruir decisiones y actuaciones y facilitar las auditorías y la mejora continua.
Cuéntanos qué necesita tu organización en materia de seguridad
Ya se trate de hospitales, aeropuertos, puertos, estaciones ferroviarias, infraestructuras energéticas, redes de agua, centros de datos, plantas industriales, centros logísticos, empresas manufactureras, universidades o grandes complejos empresariales, cada organización afronta retos específicos en la protección de personas, activos e infraestructuras.
Desde el control de accesos hasta la seguridad perimetral, desde la supervisión de múltiples emplazamientos hasta la gestión de incidentes, garantizar la visibilidad, el control y la continuidad operativa requiere un enfoque integrado de la seguridad.
Habla con los expertos de Beta 80 para analizar los puntos críticos de tu entorno, evaluar la integración de los sistemas existentes e identificar las soluciones más eficaces para mejorar la prevención de riesgos y la capacidad de respuesta.
Cómo medir la eficacia de la protección de las infraestructuras críticas
La resiliencia no se mide por el número de alarmas que genera un sistema, sino por la capacidad de la organización para reconocer una situación crítica y gestionarla eficazmente. Entre los indicadores cualitativos y operativos más relevantes se encuentran:
-
Tiempo de detección y evaluación del incidente
La rapidez con la que se detecta, verifica, contextualiza y clasifica un evento.
-
Tiempo de respuesta
El tiempo que transcurre entre la identificación del incidente y la activación de los procedimientos y recursos necesarios.
-
Capacidad de correlación
La eficacia con la que los eventos procedentes de distintas fuentes se convierten en una visión operativa comprensible.
-
Cumplimiento de los procedimientos
El grado en que la respuesta real se ajusta a los flujos de trabajo, los procedimientos de escalado y las responsabilidades definidos.
-
Tiempo de restablecimiento
La rapidez con la que se pueden restablecer unas condiciones de funcionamiento seguras para la infraestructura y el servicio.
-
Trazabilidad del incidente
El grado de detalle y exhaustividad con el que se pueden reconstruir los eventos, las decisiones, las comunicaciones y las intervenciones para facilitar las auditorías, el cumplimiento normativo y la revisión posterior al incidente.
Las soluciones de Beta 80 para la Seguridad de las Infraestructuras Críticas
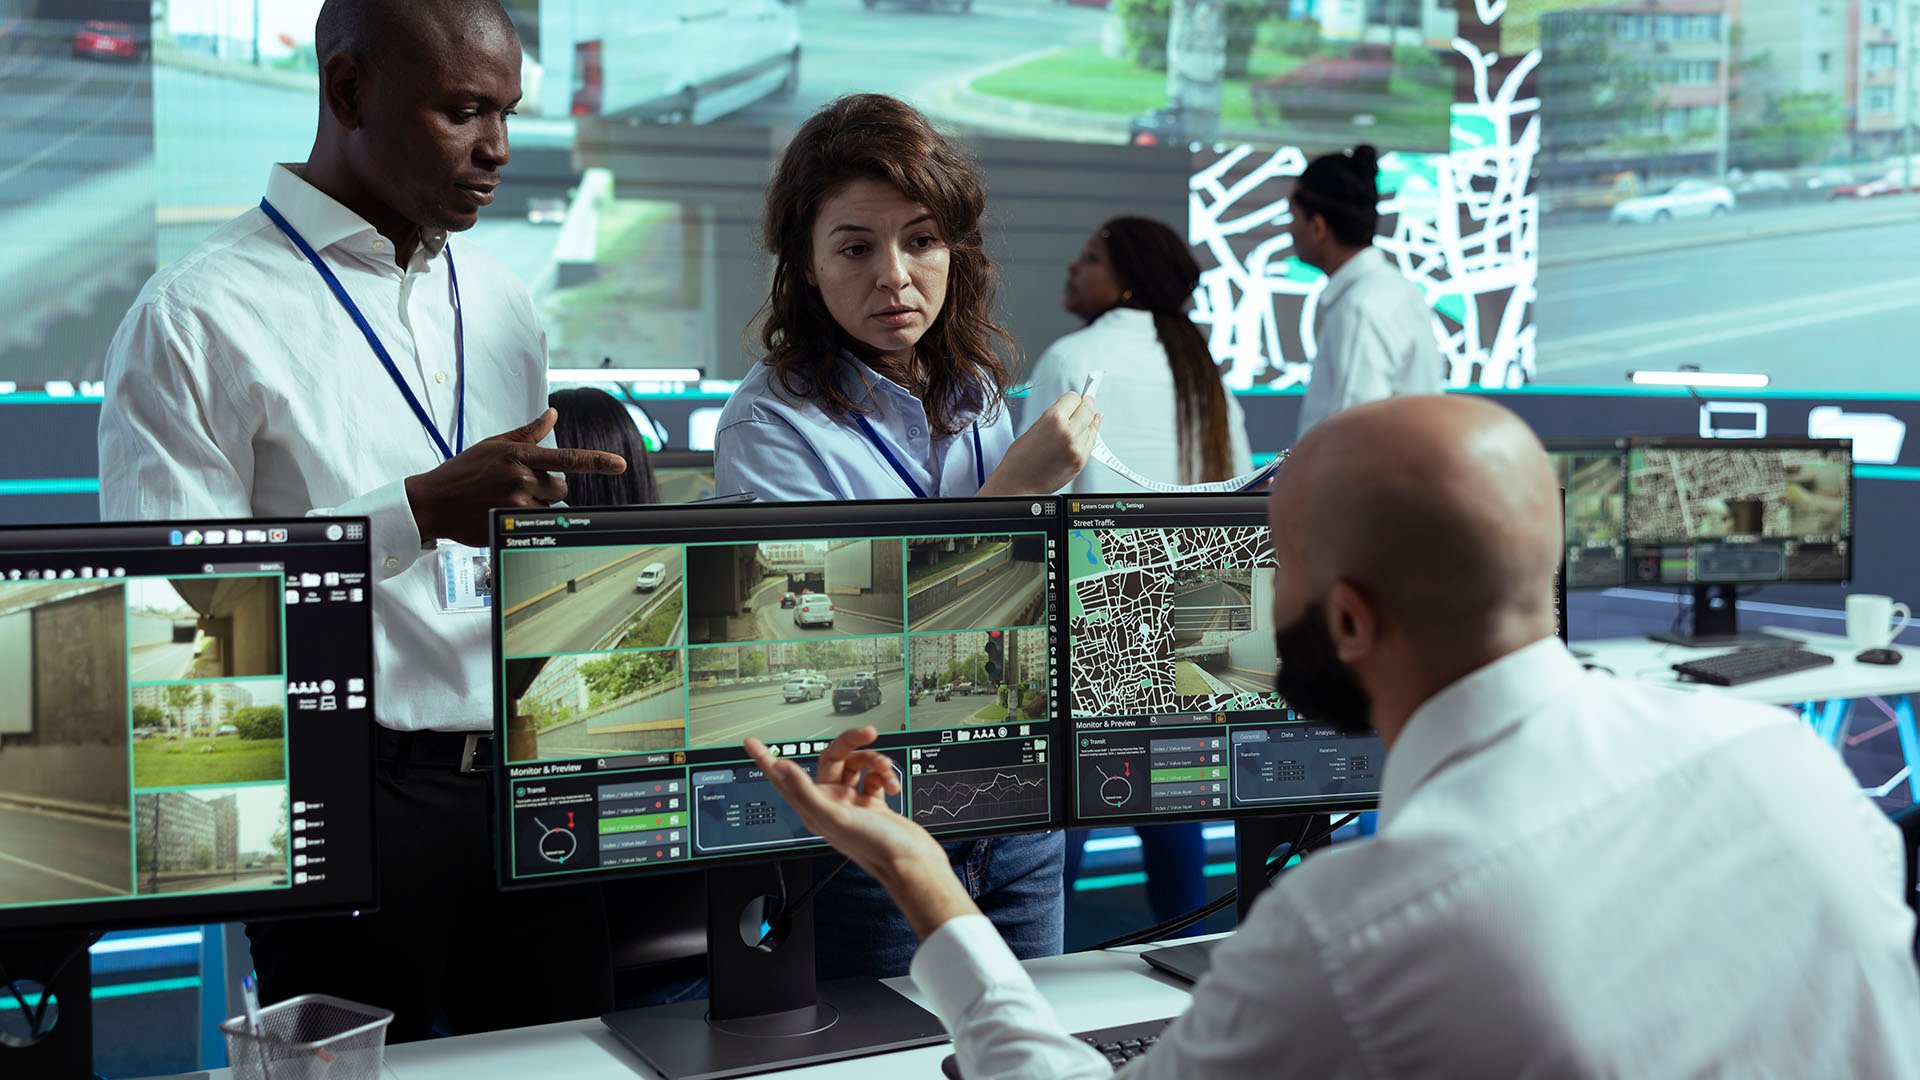
Control 1st: la solución informática PSIM de nueva generación
Control 1st es la plataforma PSIM de Beta 80 para la gestión integrada de la seguridad física, diseñada para centralizar la supervisión de sistemas de seguridad y prevención de riesgos y facilitar la gestión coordinada de los eventos.
La plataforma combina tecnologías de PSIM y gestión de eventos y flujos de trabajo, relacionando la información procedente de distintos sistemas con los procedimientos, las responsabilidades y las actividades operativas.
Su arquitectura modular permite implantar la plataforma en función de las necesidades de la organización e integrarla en su ecosistema tecnológico, también en entornos con múltiples emplazamientos.
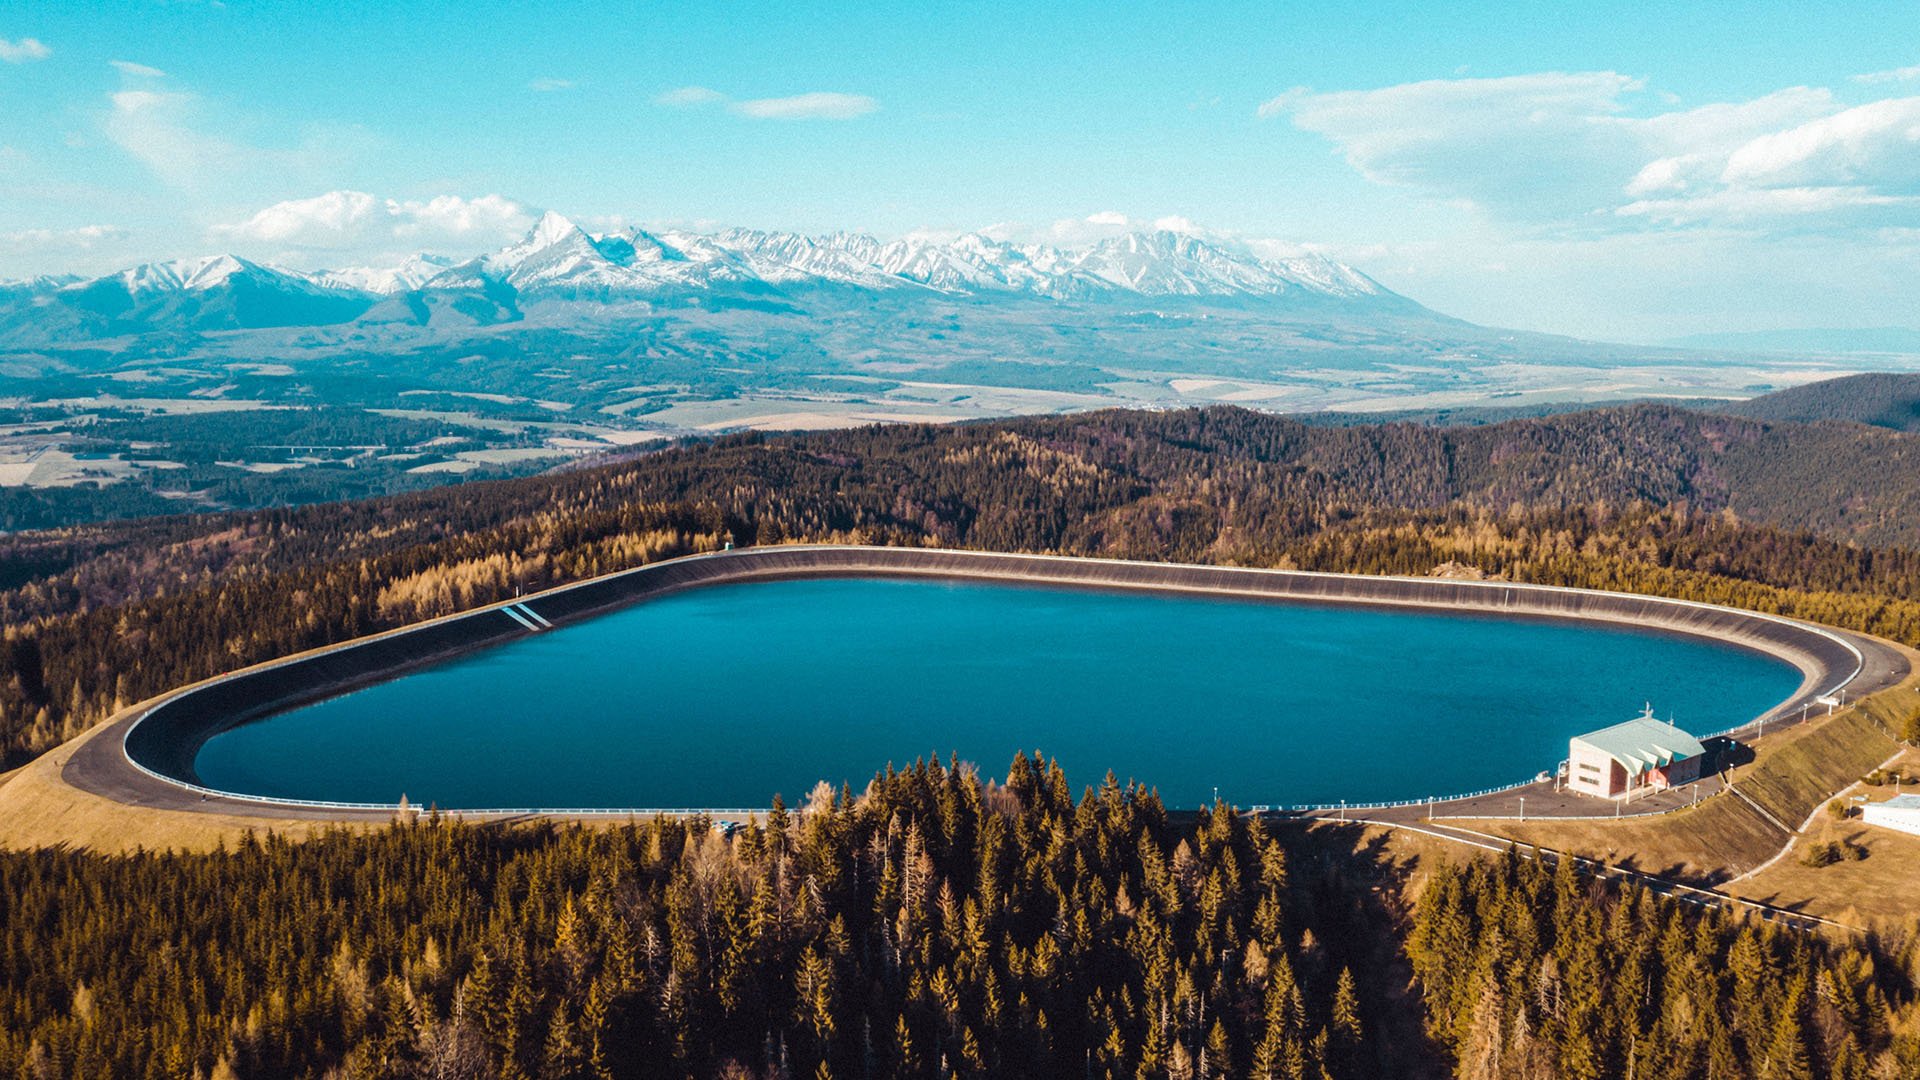
WIN: la plataforma de seguridad del agua para los operadores del ciclo integral del agua
La seguridad de las infraestructuras hídricas requiere una visión integrada de todo el sistema, desde la captación hasta la distribución, que relacione riesgos, activos, datos de seguimiento y medidas de control.
WIN (Red Integrada del Agua) es la plataforma de Beta 80 que facilita la gestión digital del plan de seguridad del agua (PSA), integrando en un único entorno los datos procedentes de instalaciones, sistemas SCADA, gestión de activos, laboratorios y puntos de muestreo. La solución permite vincular el seguimiento, la evaluación del riesgo y las medidas correctivas, convirtiendo el PSA en una herramienta operativa, actualizable y trazable para la gestión de la seguridad del agua.
De nuestra revista
Noticias, análisis y nuevas tecnologías para los profesionales de la seguridad
-
ArticuloSistema de Control de Acceso Bancario: las 5 tecnologías clave
¿Dónde es realmente necesario el control de accesos en el banking? Datos, tecnologías y casos concretos para orientar las inversiones en la seguridad bancaria.
-
ArticuloBuilding Management System: cómo optimizar la eficiencia y la seguridad
Cómo un Building Management System ayuda a las organizaciones industriales a mejorar la eficiencia y la seguridad.
-
ArticuloPlan de gestión de emergencias: qué es y por qué es necesario para las empresas
Muchas empresas no cuentan con un plan de gestión de emergencias corporativas que garantice la continuidad operativa y proteja a las personas y los bienes. Por eso es tan importante.
-
ArticuloSeguridad en el aeropuerto: cómo gestionar de la mejor manera un entorno sensible
"La seguridad de los visitantes representa el principal objetivo de un aeropuerto. Descubre las ventajas del software para la gestión de la seguridad aeroportuaria.
¿Cuándo es necesario adoptar un enfoque integrado de la protección física y cibernética?
La integración cobra especial relevancia cuando los sistemas digitales, las infraestructuras físicas y los procesos operativos son interdependientes y un incidente en un ámbito puede tener consecuencias en los demás. Es el caso, por ejemplo, de las infraestructuras en las que los sistemas conectados controlan los accesos, las instalaciones o los activos físicos, o en las que un dispositivo o un área técnica comprometidos pueden afectar a la disponibilidad de los sistemas de información y operativos. CER y NIS2 reflejan esta evolución al adoptar, en sus respectivos ámbitos, un enfoque basado en el riesgo que también tiene en cuenta la relación entre seguridad física, ciberseguridad, gestión de incidentes y continuidad operativa.
¿Cómo se garantiza la continuidad operativa durante un incidente en una infraestructura esencial?
La continuidad operativa depende de la capacidad para detectar el incidente a tiempo, evaluar su impacto, activar los procedimientos previstos y coordinar los recursos necesarios para contener sus efectos. Un modelo eficaz debe, por tanto, vincular la detección y evaluación del evento con la gestión de incidentes, los procedimientos de escalado, las comunicaciones, las intervenciones sobre el terreno, los procedimientos de recuperación y la verificación del restablecimiento del servicio.
También es necesario definir de antemano las responsabilidades, las prioridades y los procedimientos, para que la respuesta durante el incidente no dependa exclusivamente de decisiones improvisadas. La gestión debe continuar después del restablecimiento mediante una revisión posterior al incidente, que permita utilizar lo ocurrido para comprobar la eficacia de los procedimientos y reforzar progresivamente la resiliencia.
¿Qué aspectos deben tenerse en cuenta al elegir una plataforma para la seguridad de las infraestructuras críticas?
La evaluación debería partir de la arquitectura y los procesos existentes, prestando especial atención a la capacidad de integración, la interoperabilidad, la escalabilidad, la resiliencia y la gestión de múltiples emplazamientos. En entornos complejos, también es importante comprobar que la plataforma permita, además de centralizar las alarmas, correlacionarlas, contextualizarlas y vincularlas a los procedimientos de respuesta.
Las funciones de gestión de eventos y flujos de trabajo, la gestión de los procedimientos de escalado, la trazabilidad de las actividades y la coordinación con el personal sobre el terreno permiten ampliar la gestión desde la supervisión hasta la resolución del incidente.
¿Qué papel desempeña la tecnología PSIM en la protección de las infraestructuras críticas?
Una solución PSIM - Gestión de la Información de Seguridad Física integra información procedente de distintos sistemas, como videovigilancia, control de accesos, detección de intrusiones, sensores y otros equipos, y la reúne en una visión operativa común.
Su valor va más allá de la centralización: mediante la correlación de eventos, el sistema PSIM permite contextualizar distintas señales y ayuda a la sala de control a evaluar y priorizar las situaciones relevantes. Integrado con la gestión de incidentes, vincula esta capacidad de análisis con los procedimientos necesarios para gestionar la respuesta.
¿Cómo se mide la eficacia de la protección de una infraestructura crítica?
La evaluación debería abarcar todo el ciclo de gestión del incidente. Entre los indicadores más significativos se encuentran los tiempos de detección y evaluación, los tiempos de respuesta y escalado, el cumplimiento de los procedimientos, la capacidad de coordinación y el tiempo de restablecimiento del servicio.
A estos se suma la trazabilidad: poder reconstruir los eventos, las decisiones, las comunicaciones y las intervenciones permite facilitar las auditorías y verificaciones, identificar deficiencias y mejorar progresivamente los procedimientos y la capacidad de respuesta.